Seguridad básica en sitios con formularios
Revisa dónde terminan los datos del formulario y quién puede verlos. Organiza permisos, respaldos y responsables para protegerlos durante el seguimiento.
Después de enviar un formulario, los datos pueden pasar al correo, al CRM o a una hoja de seguimiento. Revisa dónde quedan y quién puede verlos. Protegerlos exige seguir ese recorrido y acordar quién se hace cargo de cada parte.
OWASP Top 10 presenta riesgos críticos de seguridad web. NIST CSF 2.0 permite organizar y comunicar el trabajo de ciberseguridad. WCAG 2.2 trata la accesibilidad para que el contenido sea perceptible, operable, entendible y compatible con distintas tecnologías. Cada referencia cubre una parte diferente. Úsalas para revisar el formulario y documentar qué controles puede mantener tu equipo.
Sigue el recorrido de los datos del formulario
Los incidentes serios suelen aprovechar hábitos corrientes: permisos que nadie retira, respaldos que nadie restaura y datos copiados a una hoja personal para salir del paso.
Documenta qué información entra por el formulario, dónde se guarda y qué personas necesitan consultarla. Revisa ese recorrido con quienes administran la web y atienden los contactos.
En operación digital puedes revisar cómo trabajamos los procesos y sus herramientas. Si necesitas ayuda para ordenar los accesos y el seguimiento del formulario, cuéntanos el caso desde contacto.
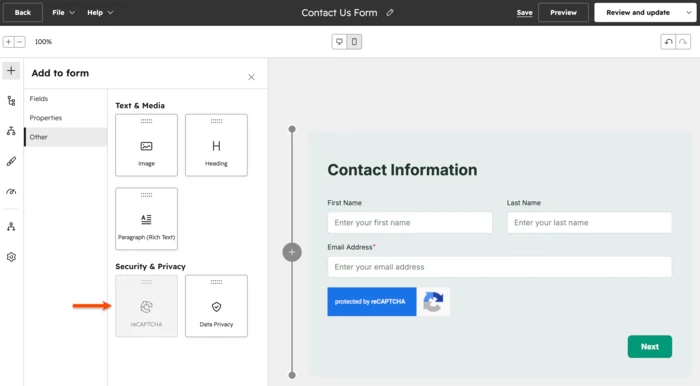
El ejemplo sitúa el control contra spam dentro del formulario. Revisa esta capa de captura junto con las medidas que protegen el dato después del envío.
Comprueba los accesos y la recuperación de los datos
Usa estos puntos para revisar la captura, los accesos y la recuperación:
- Identifica qué datos pide cada formulario y quién puede consultarlos después.
- Limita los permisos de las cuentas que reciben o exportan esos datos.
- Acuerda cómo atender un incidente y cómo recuperar los registros necesarios.
- Incluye estas revisiones al diseñar los campos y sus integraciones.
Asigna la revisión a alguien que pueda coordinar los permisos y las correcciones. Acuerda una fecha para comprobar los pendientes con quien administra el formulario y sus datos.
Revisa permisos, incidentes y correcciones pendientes
Separa las revisiones completadas de los incidentes y la recuperación del servicio:
- Permisos revisados en formularios y CRM
- Incidentes que afectaron los datos
- Tiempo necesario para recuperar el servicio
- Hallazgos de seguridad ya corregidos
Lee las cuatro cifras por separado. Los permisos revisados y los hallazgos corregidos muestran tareas completadas; los incidentes y el tiempo de recuperación ayudan a decidir qué falta por atender.
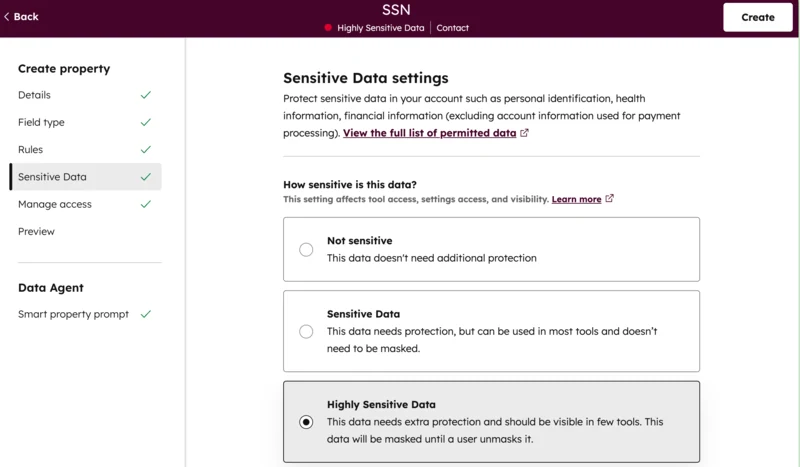
La clasificación también debe llegar al almacenamiento. Esta propiedad de ejemplo distingue niveles de sensibilidad antes de configurar su acceso.
Hábitos que exponen los datos del formulario
Estos hábitos dejan los datos expuestos o dificultan recuperarlos:
- Pedir datos sensibles sin revisar dónde se guardarán y quién los verá.
- Compartir la misma cuenta administrativa entre quienes gestionan los formularios.
- Esperar a perder registros para comprobar que el respaldo se puede recuperar.
Prioriza los problemas encontrados y verifica cada corrección. Registra qué cambió, quién lo revisó y qué queda pendiente para no dar por resuelto un acceso o respaldo que nadie comprobó.
Revisa los accesos de un formulario
Empieza por un formulario y sigue sus datos hasta la herramienta donde se atienden. Anota los accesos que deben revisarse, quién lo hará y cómo comprobará la corrección. Después aplica lo aprendido a los demás formularios.
Consulta los riesgos web en OWASP Top 10 y la organización del trabajo de seguridad en NIST Cybersecurity Framework 2.0. Revisa por separado la accesibilidad del formulario con WCAG 2.2.
Preguntas frecuentes sobre seguridad en formularios web
¿Cómo localizo los datos que debo proteger?
Identifica los datos sensibles, quién puede consultarlos y dónde pueden quedar expuestos. Revisa un formulario real y guarda el estado de sus accesos antes de empezar a corregirlos.
¿Quién comprueba los accesos y las correcciones?
Deben coordinarse quien administra el sistema y quien se hace cargo de los datos. Acuerden quién comprobará cada corrección y en qué fecha revisarán los pendientes.
¿Cómo reviso los permisos que siguen pendientes?
Revisa primero los permisos que ya se comprobaron y los que siguen pendientes. Define qué resultado esperas de esa revisión antes de dar un acceso por correcto o por innecesario.
¿Qué controles se pueden automatizar?
Puedes automatizar inventarios, avisos de vencimiento y alertas. Las decisiones sobre accesos sensibles, excepciones e incidentes necesitan la revisión de una persona responsable.
Tres enfoques de seguridad para formularios web
Compara defensas por capas frente a depender de un CAPTCHA o confiar únicamente en la validación visible del navegador.
Desliza la tabla hacia los lados para comparar las tres opciones.
| Criterio de evaluación | Opción sugeridaValidación en servidor y datos mínimosValida cada entrada, limita datos y acceso, protege tránsito y registra incidentes útiles. | CAPTCHA como defensa principalAñade un reto contra automatización, pero deja al formulario como responsable del resto. | Validación solo en navegadorConfía en campos requeridos y reglas ejecutadas en el dispositivo del visitante. |
|---|---|---|---|
| Entrada no confiableTratamiento de datos manipulados, inesperados o enviados fuera de la interfaz. | 5 de 5 para este casoEl servidor aplica formato, longitud, tipo y reglas de negocio antes de procesar. | 2 de 5 para este casoFiltra parte del tráfico automatizado, pero no valida el contenido recibido. | 1 de 5 para este casoLas reglas del navegador pueden omitirse enviando la solicitud directamente. |
| Exposición de datosReducción de información recolectada, transmitida, almacenada y mostrada. | 5 de 5 para este casoRecoge solo lo necesario y puede aplicar cifrado, acceso y conservación desde diseño. | 2 de 5 para este casoEl reto no reduce los campos ni protege por sí mismo almacenamiento y acceso. | 1 de 5 para este casoLa interfaz no controla qué ocurre con los datos después del envío. |
| Abuso automatizadoResistencia a spam, envíos repetidos y consumo deliberado de recursos. | 5 de 5 para este casoCombina límites, validación, señales de abuso y retos solo cuando aportan valor. | 4 de 5 para este casoPuede frenar bots comunes, aunque no sustituye límites ni controles del servidor. | 1 de 5 para este casoNo impide que un script llame al endpoint sin abrir la página. |
| Detección y respuestaEvidencia suficiente para reconocer fallos y actuar sin registrar datos sensibles de más. | 5 de 5 para este casoRegistra eventos de seguridad y errores con contexto operativo controlado. | 2 de 5 para este casoMuestra intentos bloqueados, pero deja poca evidencia sobre otros fallos. | 1 de 5 para este casoLos errores del cliente no ofrecen una bitácora confiable del procesamiento. |
| Accesibilidad y fricciónImpacto de la defensa sobre personas y conversiones legítimas. | 5 de 5 para este casoMantiene el flujo simple y reserva controles adicionales para señales de riesgo. | 2 de 5 para este casoAñade una tarea que puede fallar o bloquear a usuarios legítimos. | 4 de 5 para este casoLa experiencia parece ligera, pero la ausencia de protección traslada el riesgo al negocio. |
Lo más reciente
Proceso de desarrollo web: etapas, entregables y controles
Página web corporativa: estructura y contenido esencial
Dominio, hosting y correo: qué debe controlar tu empresa
Cómo elegir un CMS para tu empresa: criterios y matriz
Costo de una página web: cómo estimar el presupuesto total