Privacidad de datos en marketing y CRM
Revisa qué datos guardan marketing y el CRM, para qué se usan y quién puede acceder. Documenta permisos, controles y responsables de cada integración comercial.
Un dato que entra por un formulario puede terminar en el CRM, una campaña y una hoja de cálculo. Para controlar su uso, necesitas saber por qué se recoge, quién puede consultarlo y qué ocurre cuando pasa a otra herramienta.
NIST CSF 2.0 organiza responsabilidades y riesgos de ciberseguridad. OWASP Top 10 ayuda a reconocer riesgos web y GA4 documenta eventos para medir acciones. Ninguna de esas referencias decide por sí sola qué información necesita tu campaña. Revisa los campos del formulario, los destinos de cada integración y los permisos del CRM. Así puedes comprobar si el tratamiento comercial coincide con lo que se informa y con los controles acordados por la empresa.
Sigue los datos desde el formulario hasta el CRM
Los datos pueden salir del CRM por una exportación habitual o una integración que conserva acceso después de dejar de usarse. Revisa también esas copias y permisos, además de las pantallas donde trabaja ventas.
Documenta qué dato recoge cada formulario, para qué se utiliza y a qué sistemas llega. Valida el uso y sus condiciones con las personas responsables de privacidad y del proceso comercial.
El trabajo de operación digital ayuda a identificar responsables y conexiones. Si necesitas revisar un recorrido de datos entre tu web y el CRM, puedes compartir su contexto a través de contacto.
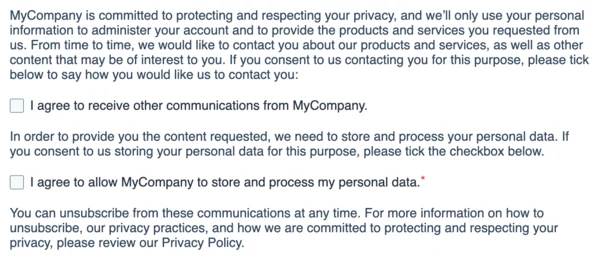
Este ejemplo distingue el permiso para recibir comunicaciones del permiso para tratar datos. El texto mostrado pertenece a la plantilla del proveedor.
Qué revisar en permisos e integraciones
Comprueba los accesos y puntos de exposición antes de ampliar la campaña:
- Identifica qué información recoge el formulario y a qué sistemas comerciales llega.
- Revisa permisos para consultar, editar y exportar esos datos en el CRM.
- Documenta quién responde a un incidente y cómo se recuperan los registros afectados.
- Comprueba los controles antes de publicar una integración o lanzar una campaña.
Quien administra el CRM y quien responde por los datos deben acordar la revisión. Registra qué permiso cambia, qué integración se retira y quién comprueba que la corrección llegó a los sistemas afectados.
Cómo seguir los controles sobre datos comerciales
Usa estas señales para revisar el funcionamiento de los controles:
- Permisos de consulta, edición y exportación revisados.
- Incidentes que afectan datos comerciales.
- Tiempo de recuperación del sistema o los registros afectados.
- Hallazgos corregidos en el CRM y sus integraciones.
El número de permisos revisados debe acompañarse de los accesos que se retiraron o ajustaron. Los incidentes, la recuperación y los hallazgos corregidos describen otras partes del control y necesitan seguimiento separado.
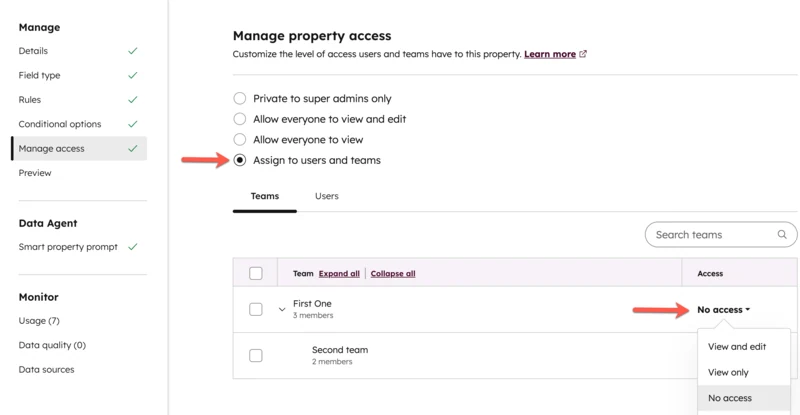
Los permisos por propiedad permiten revisar quién ve y edita cada dato en la interfaz. Revisa también los accesos a objetos, herramientas e integraciones.
Hábitos que exponen contactos y conversaciones
Estos hábitos pueden exponer información aunque el CRM tenga controles:
- Omitir los datos personales del formulario al inventariar el CRM.
- Compartir credenciales para exportar contactos o administrar campañas.
- Descubrir durante un incidente que no se había probado la recuperación de los registros.
Cuando encuentres un acceso innecesario, revisa qué proceso o integración lo utiliza antes de retirarlo. Comprueba la corrección y las copias afectadas, sin dejar el hallazgo cerrado solo porque cambió un permiso visible.
Revisa un formulario y sus destinos
Elige un formulario comercial y sigue sus datos hasta el CRM y las campañas. Anota campos, destinos y personas con acceso. Revisa una integración o un permiso que ya no se necesite y comprueba que la corrección no deja copias o accesos sin registrar.
Consulta NIST Cybersecurity Framework 2.0 para organizar responsabilidades y OWASP Top 10 para revisar riesgos web. GA4 recommended events describe los eventos de medición. Contrasta cualquier cambio con las finalidades y condiciones aplicables al uso de datos de tu empresa.
Preguntas frecuentes sobre datos en marketing y CRM
¿Cómo empiezo el inventario?
Empieza por un formulario y sigue cada campo hasta sus destinos. Incluye CRM, campañas, exportaciones e integraciones. Pregunta quién usa cada dato y qué tarea justifica conservarlo.
¿Quién responde por los datos?
Quien administra el sistema mantiene los controles técnicos. La persona responsable del dato y del proceso comercial valida su uso. Deja claro quién recibe una solicitud o un incidente y quién verifica la respuesta.
¿Qué reviso en los permisos?
Comprueba quién puede consultar, editar y exportar información, además de los accesos de las integraciones. Registra qué cambios resultan de la revisión y verifica que el acceso anterior dejó de funcionar.
¿Qué controles pueden automatizarse?
Automatiza inventarios, avisos de vencimiento y comprobaciones con reglas definidas. Los permisos sensibles, las excepciones y los incidentes necesitan revisión de quienes conocen el dato y su uso.
Tres niveles de privacidad para datos de marketing y CRM
Evalúa un modelo de privacidad desde diseño frente a limitarse al aviso inicial o dispersar bases sin gobierno.
Desliza la tabla hacia los lados para comparar las tres opciones.
| Criterio de evaluación | Opción sugeridaPrivacidad desde diseñoFinalidad, aviso, acceso, conservación y atención de derechos forman parte del flujo del CRM. | Aviso y consentimiento aisladosLa captura informa o solicita aceptación, pero el uso posterior tiene poco gobierno. | Bases dispersasContactos y exportaciones circulan entre hojas, bandejas y proveedores sin inventario común. |
|---|---|---|---|
| Tratamiento informadoAlineación entre finalidad, aviso de privacidad, base de tratamiento y uso real. | 5 de 5 para este casoEl CRM registra origen y finalidad para limitar campañas y usos posteriores. | 3 de 5 para este casoInforma al capturar, pero puede perder relación entre el aviso y cada activación. | 1 de 5 para este casoEs difícil demostrar qué se informó cuando los datos cambian de archivo. |
| Minimización y conservaciónCaptura solo de datos necesarios y eliminación o bloqueo al cumplir la finalidad. | 5 de 5 para este casoCampos y plazos se definen por propósito y se revisan durante el ciclo de vida. | 2 de 5 para este casoEl formulario puede ser breve, pero no gobierna copias ni conservación posterior. | 1 de 5 para este casoLas exportaciones tienden a conservar datos sin plazo ni justificación común. |
| Derechos ARCOCapacidad de localizar, rectificar, cancelar u oponerse al tratamiento. | 5 de 5 para este casoUn identificador y flujo de solicitudes permiten actuar en sistemas y encargados. | 3 de 5 para este casoExiste un canal de contacto, aunque localizar todas las copias puede ser manual. | 1 de 5 para este casoNo hay inventario confiable para atender una solicitud de extremo a extremo. |
| Acceso y seguridadAplicación de permisos, confidencialidad y controles proporcionales al riesgo. | 5 de 5 para este casoRoles, revisiones y registros reducen acceso innecesario y dejan evidencia. | 2 de 5 para este casoLa aceptación inicial no controla quién consulta o exporta después. | 1 de 5 para este casoLos enlaces, adjuntos y hojas compartidas dificultan controlar quién accede a los datos. |
| Trazabilidad de proveedoresVisibilidad de encargados, transferencias y sistemas que reciben los datos. | 5 de 5 para este casoEl inventario relaciona propósito, proveedor, acceso y mecanismo de baja. | 2 de 5 para este casoEl aviso puede nombrar usos, pero no mantiene un mapa operativo actualizado. | 1 de 5 para este casoLas copias salen del sistema sin una ruta clara para corregirlas o eliminarlas. |
Lo más reciente
Experiencia de cliente de la primera visita al cierre
Onboarding digital de clientes sin fricción
Backups y continuidad para operación digital
OWASP Top 10 para dueños de producto
Seguridad básica en sitios con formularios