OWASP Top 10 para dueños de producto
Usa OWASP Top 10 para conversar sobre riesgos del producto. Relaciona datos, accesos e impacto comercial con correcciones que puedan entrar al roadmap.
Un hallazgo de seguridad necesita explicar qué puede ocurrir en el producto y a quién afectaría. OWASP Top 10 ayuda a reconocer riesgos web y a conversar con desarrollo sobre correcciones, responsables y prioridad dentro del roadmap.
OWASP Top 10 reúne categorías de riesgos de seguridad web. NIST CSF 2.0 aporta una forma de organizar su gestión y comunicar responsabilidades. Las heurísticas de Nielsen Norman Group ayudan a revisar la interfaz, aunque esa evaluación no sustituye una revisión de seguridad. Para decidir qué corregir, vincula el hallazgo con los datos, permisos y acciones afectados en tu producto. Esa relación permite discutir impacto y alcance con el equipo.
Relaciona el riesgo técnico con una tarea del producto
Un permiso que nadie retira puede permitir acciones que el usuario ya no necesita. Una exportación puede exponer datos fuera de la aplicación. Revisa esos casos con desarrollo para saber qué acceso existe y qué control debería impedirlo.
Describe el escenario antes de pedir una solución. Incluye quién podría actuar, qué dato o función está expuesto y cómo comprobará el equipo que la corrección bloquea ese recorrido.
En operación digital puedes revisar cómo organizar responsables y controles. Si necesitas plantear una revisión del producto, comparte el recorrido y el contexto a través de contacto.
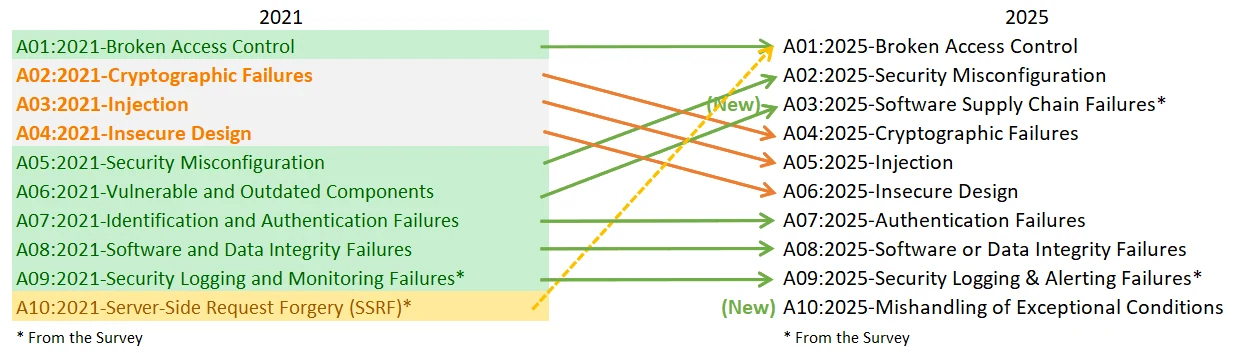
El mapa compara las categorías de 2021 y 2025. Úsalo para reconocer cambios de nombre y agrupación al revisar una lista de riesgos existente.
Qué revisar con desarrollo y seguridad
Usa estas comprobaciones para preparar la conversación técnica:
- Identifica los datos, funciones y accesos del recorrido que revisarás con desarrollo.
- Comprueba si cada rol necesita los permisos que tiene en esa función.
- Asigna responsables de incidentes y recuperación antes de probar el caso.
- Lleva los controles necesarios a los requisitos y criterios de aceptación del producto.
Cada hallazgo debe tener una persona que coordine la corrección y una fecha de revisión. Desarrollo y seguridad necesitan acordar la prueba que permitirá darlo por resuelto.
Cómo dar seguimiento a las correcciones
Estas señales ayudan a seguir los controles y la respuesta del equipo:
- Permisos revisados en las funciones elegidas del producto.
- Incidentes relacionados con esos recorridos.
- Tiempo necesario para recuperar la función afectada.
- Hallazgos corregidos y comprobados con su prueba de cierre.
El número de permisos revisados describe actividad. Para entender el riesgo pendiente, comprueba qué hallazgos se corrigieron y qué acceso sigue abierto. Los incidentes y la recuperación requieren su propio seguimiento.
Errores al priorizar seguridad
Evita que una lista de categorías reemplace la revisión del producto:
- Excluir un formulario de la revisión aunque reciba datos sensibles.
- Usar cuentas administrativas compartidas para resolver tareas del producto.
- Dar por preparado el proceso de recuperación sin haberlo probado.
Prioriza según el impacto y la exposición del caso, con el equipo técnico. Después verifica la corrección en el recorrido descrito. No postergues un riesgo urgente solo para mantener el orden de una lista.
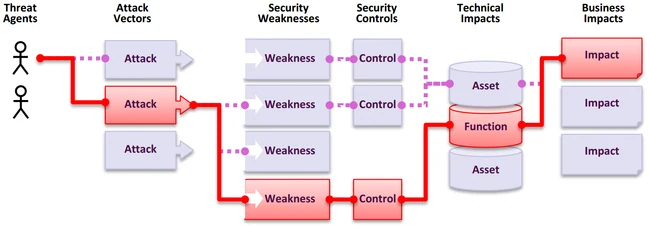
El segundo diagrama conecta una debilidad técnica con su impacto en el negocio. Esa relación ayuda a explicar por qué una corrección merece entrar en el roadmap.
Revisa un recorrido que maneje datos sensibles
Elige un formulario, una exportación o una función administrativa. Anota los datos y permisos que intervienen y pide al equipo técnico revisar cómo se controlan. Lleva al roadmap las correcciones con un escenario, un responsable y una prueba de cierre.
Comprueba las categorías en OWASP Top 10 y la organización del riesgo en NIST Cybersecurity Framework 2.0. Nielsen Norman Group puede apoyar la revisión de instrucciones y estados de la interfaz. Mantén separada esa evaluación de usabilidad de las pruebas técnicas de seguridad.
Preguntas frecuentes sobre OWASP Top 10 en producto
¿Por dónde empieza la revisión?
Identifica datos sensibles, funciones administrativas y accesos al producto. Elige un recorrido y revísalo con desarrollo antes de convertir una categoría general en una tarea del roadmap.
¿Quién decide qué corregir primero?
Producto aporta el impacto sobre usuarios y negocio. Desarrollo y seguridad evalúan la exposición y la corrección. Deja registrado quién acepta la prioridad y quién verificará el resultado.
¿Cómo compruebo que bajó el riesgo?
Revisa qué permiso o acción permitía el escenario y prueba si la corrección lo impide. Contar hallazgos cerrados ayuda al seguimiento, pero necesitas evidencia del comportamiento corregido.
¿Qué tareas puedo automatizar?
Automatiza inventarios y avisos de vencimiento donde las reglas estén definidas. Los accesos sensibles, las excepciones y la prioridad de los hallazgos necesitan revisión del equipo que conoce el producto.
Tres maneras de convertir OWASP Top 10:2025 en decisiones de producto
Compara un roadmap continuo basado en riesgo con un checklist aislado y una revisión de seguridad al final del lanzamiento.
Desliza la tabla hacia los lados para comparar las tres opciones.
| Criterio de evaluación | Opción sugeridaRoadmap basado en riesgoProducto y tecnología priorizan prevención, verificación y respuesta durante todo el ciclo. | Checklist de cumplimientoEl equipo revisa una lista estándar en hitos definidos del proyecto. | Pentest al finalLa seguridad se concentra en una evaluación previa al lanzamiento. |
|---|---|---|---|
| Cobertura OWASP 2025Atención a acceso, configuración, cadena de suministro, diseño y demás categorías vigentes. | 5 de 5 para este casoPermite priorizar A01 acceso, A02 configuración y A03 cadena de suministro según exposición. | 3 de 5 para este casoRecorre categorías, pero puede tratarlas como equivalentes aunque el riesgo difiera. | 2 de 5 para este casoDetecta parte del riesgo ejecutable, pero llega tarde para decisiones de diseño. |
| Prevención tempranaCapacidad de corregir requisitos y arquitectura antes de construir. | 5 de 5 para este casoIncluye modelado de amenazas y criterios de aceptación desde la planificación. | 3 de 5 para este casoPuede descubrir omisiones en un hito, cuando parte del diseño ya está fijado. | 1 de 5 para este casoLos hallazgos aparecen cuando cambiar arquitectura resulta más costoso. |
| Cadena de suministroControl de dependencias, compilación, artefactos y actualización de componentes. | 5 de 5 para este casoA03 se traduce en inventario, revisión de dependencias y controles del proceso de entrega. | 3 de 5 para este casoPuede verificar inventarios, pero no garantiza seguimiento entre revisiones. | 2 de 5 para este casoUna prueba de la aplicación desplegada tiene visibilidad limitada del proceso de construcción. |
| Alertas y condiciones excepcionalesPreparación para A09 de registro y alertamiento y A10 de fallos excepcionales. | 5 de 5 para este casoDefine eventos, alertas, manejo seguro de errores y ejercicios de respuesta. | 3 de 5 para este casoConfirma controles declarados, pero no siempre prueba su operación continua. | 3 de 5 para este casoPuede provocar errores y revisar registros, aunque solo en la ventana evaluada. |
| Propiedad y seguimientoCapacidad de asignar responsable, prioridad, fecha y evidencia de corrección. | 5 de 5 para este casoCada riesgo entra al backlog con dueño y criterio de cierre verificable. | 3 de 5 para este casoLa lista ayuda a asignar tareas, pero puede cerrarse sin validar riesgo residual. | 2 de 5 para este casoEl informe concentra hallazgos y puede competir con la presión del lanzamiento. |
Lo más reciente
Experiencia de cliente de la primera visita al cierre
Onboarding digital de clientes sin fricción
Backups y continuidad para operación digital
Privacidad de datos en marketing y CRM
Seguridad básica en sitios con formularios